
|
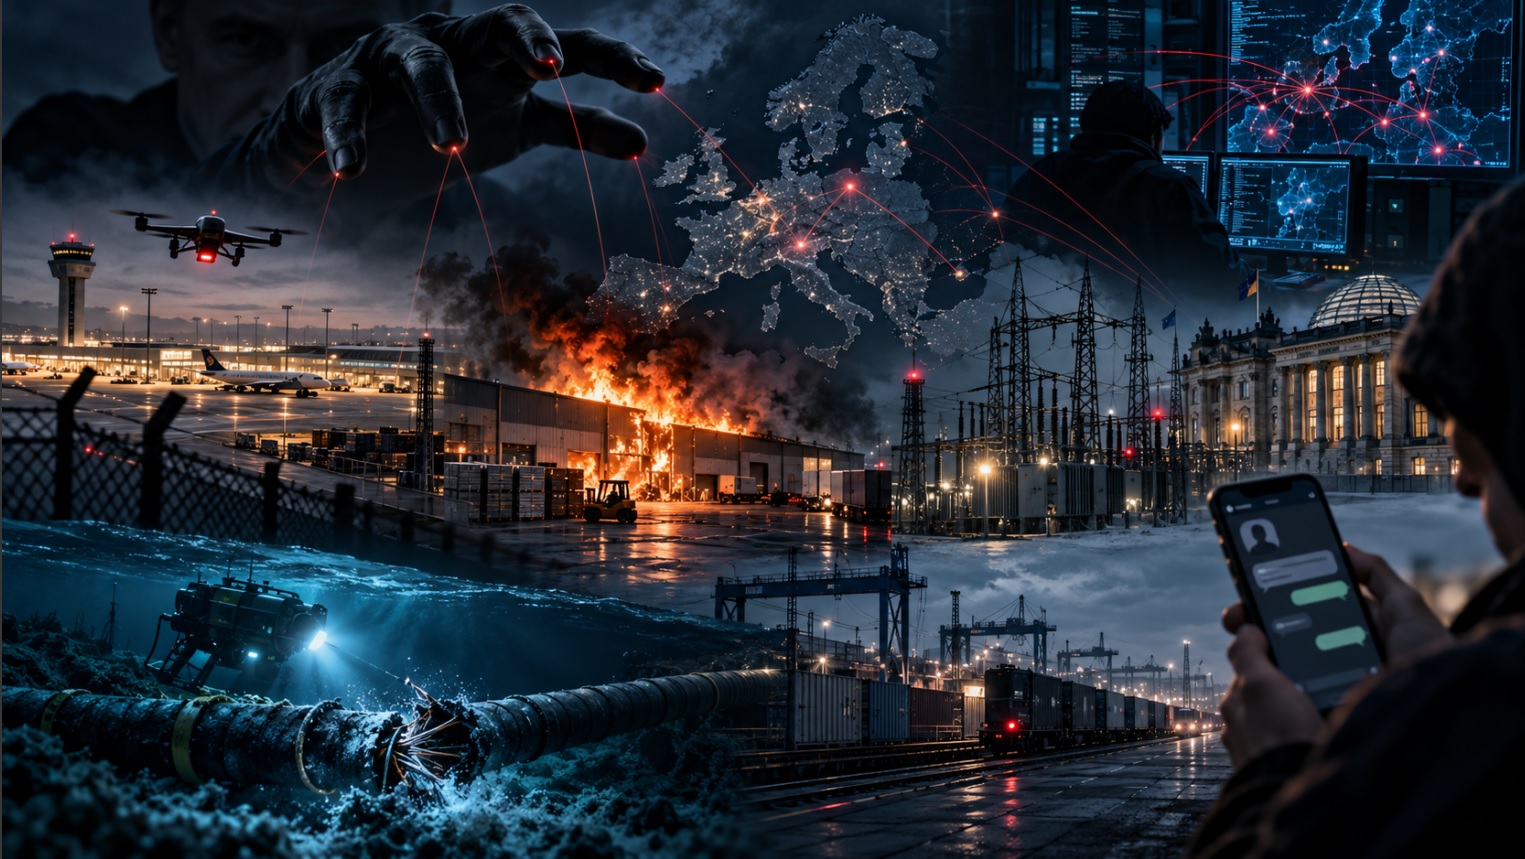
рф уже веде гібридну війну проти Європи: чого чекати далі Підпали складів, вибухівка на безпілотнику біля аеропорту, кібератаки, пошкодження підводної інфраструктури, вербування виконавців через Telegram та кампанії впливу на вибори. Те, що ще кілька років тому могло виглядати як набір не пов’язаних між собою інцидентів, європейські уряди та спецслужби дедалі частіше описують як частини тривалої російської гібридної кампанії 24 вересня військова розвідка Данії FE пішла ще далі: у новій оцінці вона прямо заявила, що в найближчі місяці очікує подальшої ескалації гібридної війни рф проти НАТО і Заходу.
Питання тепер не стільки в тому, чи ведеться така війна, скільки в тому, яких форм вона набуватиме далі і наскільки далеко рф готова заходити, перевіряючи стійкість європейських держав.
Війна, в якій складно побачити фронт
У НАТО до гібридних методів відносять пропаганду, обман, саботаж та інші військові й невійськові інструменти, за допомогою яких противник намагається дестабілізувати державу. Сучасні технології лише збільшили швидкість і масштаб таких операцій.
ЄС описує російську кампанію ще конкретніше: саботаж, атаки на критичну інфраструктуру, кібератаки, інформаційне втручання та спроби впливати на вибори. У березні 2026 року Рада ЄС назвала такі дії рф і пов’язаних із нею структур «постійними, координованими та довготривалими».
Особливість гібридної війни полягає не лише в різноманітності засобів. Вона дозволяє приховувати замовника, використовувати посередників і залишати простір для заперечення причетності.
Саме так у вересні уряд Німеччини пояснював російську атрибуцію атаки в Лейпцигу: гібридні операції за своєю природою проводяться приховано, а після них часто починається кампанія заперечення та створення невизначеності.
Безпілотник у Лейпцигу
Інцидент в аеропорту Лейпциг/Галле став одним із найпоказовіших прикладів того, наскільки далеко може заходити така кампанія.
4 серпня біля злітно-посадкової смуги знайшли безпілотник із професійно встановленим вибуховим пристроєм. Федеральна прокуратура Німеччини назвала подію серйозною атакою на транспортну й логістичну інфраструктуру.
На початку вересня німецький уряд офіційно поклав відповідальність на рф. У Берліні заявили, що до такого висновку незалежно привели одразу три групи даних: характер і технічні особливості операції, поліцейське розслідування та розвідувальна інформація. Частина доказів залишається закритою.
Уряд Німеччини відповів, зокрема, рішенням закрити російське генеральне консульство в Бонні та російський дім у Берліні.
Показовою є сама ціль. Лейпциг/Галле — великий вантажний аеропорт і важливий логістичний вузол. Гібридна кампанія дедалі частіше спрямовується не просто проти державних установ, а проти інфраструктури, від якої залежить транспортування вантажів і підтримка України.
Шпигуна можна знайти у Telegram
Ще одна помітна зміна — спосіб, яким російські спецслужби можуть організовувати операції.
Після висилки сотень співробітників російських дипломатичних представництв у Європі традиційні можливості розвідки рф скоротилися. Натомість, за оцінками європейських спецслужб, значно активніше почали використовуватися так звані проксі або low-level agents — люди, які не є професійними розвідниками і нерідко навіть не знають, хто насправді стоїть за замовленням.
Британська MI5 описує схему досить просто: виконавця знаходять у соцмережах, зв’язуються через зашифрований месенджер, завдання виконуються за гроші, а оплата може надходити у криптовалюті. MI5 наводить приклад шістьох громадян Болгарії, засуджених за роботу на користь рф, а також п’ятьох чоловіків, засуджених за підпал складу у східному Лондоні, де зберігалися вантажі для України.
Данська контррозвідка PET у вересні повідомила вже про конкретне російське планування і підготовку диверсій у Данії. Найбільше спецслужбу непокоять підприємства оборонної промисловості та компанії, пов’язані з військовою допомогою Україні.
Причому вербування може починатися із завдання, яке взагалі не виглядає злочинним. Людину просять сфотографувати підприємство, склад, автомобіль, під’їзди або систему охорони. PET попереджає, що такі дрібні завдання разом можуть складатися у розвідку перед майбутньою диверсією. Контакти встановлюються через соцмережі, Telegram і навіть ігрові платформи.
Журналісти OCCRP, Delfi, ZDF та інших медіа провели операцію під прикриттям і пройшли початковий етап вербування. Вони створили вигаданого 26-річного естонця, який через Telegram зв’язався з акаунтом Privet Bot. Після перевірки його даних рекрутер запропонував за гроші стежити за військовими об’єктами, підпалювати техніку НАТО та паливні склади, а також назвав винагороду за вбивство. Першим тестовим завданням було виготовити коктейль Молотова, потренуватися з ним у лісі й надіслати відео. До виконання злочину журналісти не переходили й після цього завершили контакт. Кілька європейських спецслужб, яким вони показали переписку, заявили, що схема схожа на відомі їм випадки вербування через інтернет.
Перевага цього методу очевидна: такі агенти дешеві й легко замінюються, а довгий ланцюг посередників ускладнює встановлення кінцевого замовника.
Від складу до підводного кабелю
Окремим напрямком залишається критична інфраструктура.
У вересні Reuters повідомив, що британські, норвезькі та американські сили навесні зірвали російську операцію біля Шпіцбергена. За даними західної розвідки, підрозділ Головного управління глибоководних досліджень рф працював поблизу оптоволоконних кабелів, які з’єднують архіпелаг із материковою Норвегією. Самі кабелі пошкоджені не були.
Після серії інцидентів із кабелями та іншими об’єктами в Балтійському морі НАТО ще у 2025 році запустило місію Baltic Sentry, посиливши патрулювання та спостереження.
При цьому кожен пошкоджений кабель не варто автоматично називати російською диверсією: частина таких випадків має невстановлену причину.
Однак сама загроза вже змушує Європу вкладати значні кошти у захист.
У Литві нову електропідстанцію біля Сувальського коридору проєктують з урахуванням можливих диверсій і атак ударних дронів. Там передбачені посилені конструкції, датчики, дублювання обладнання та бетонний захист ключових елементів. За даними Reuters, безпекові вимоги додали до вартості проєкту щонайменше 48 млн євро.
Це один із характерних ефектів гібридної війни: противнику навіть не завжди потрібно щось знищувати. Іноді достатньо створити загрозу, щоб змусити іншу сторону постійно витрачати гроші на охорону, резервування та відновлення.
Кібератаки — ще один фронт
У цифровому просторі протистояння триває вже багато років.
У липні НАТО офіційно засудило постійну зловмисну кібердіяльність рф проти держав Альянсу та партнерів, зокрема атаки на урядові структури і критичну інфраструктуру. Альянс окремо згадав зв’язки російської кіберекосистеми з кіберзлочинними групами.
Німеччина і Чехія раніше пов’язували частину атак із APT28 — угрупованням, яке західні спецслужби вважають пов’язаним із ГРУ. За даними НАТО, його цілями також ставали структури у Литві, Польщі, Словаччині та Швеції.
Данська розвідка зараз очікує, що зі зростанням готовності рф до ризику може збільшуватися і загроза більш руйнівних кібератак.
У практичному сенсі небезпека полягає в тому, що кібероперація може перестати бути лише способом викрасти інформацію. Мішенню можуть стати системи, від яких залежать зв’язок, транспорт, енергетика, водопостачання або робота державних установ.
Інформаційна операція доповнює фізичну
Гібридна кампанія має ще одну складову, яка коштує значно дешевше за дрони та диверсії, — вплив на громадську думку.
Європейська служба зовнішніх дій у звіті за березень 2026 року зазначає, що вибори знову стали однією з головних цілей російських операцій інформаційного втручання. У 2025 році EEAS фіксувала такі кампанії, зокрема, навколо виборчих процесів у Німеччині, Польщі, Румунії, Молдові та Чехії.
Мета таких кампаній не завжди полягає в підтримці якогось одного політика або партії. Значно універсальніша задача — посилювати вже наявні конфлікти всередині суспільства, підривати довіру до державних інституцій, НАТО та ЄС, дискредитувати підтримку України й оборонні витрати.
Тому фізична та інформаційна операції можуть доповнювати одна одну. Після диверсії або незрозумілого інциденту інформаційний простір можна наповнити взаємовиключними поясненнями: винна Україна, це провокація власної влади, доказів немає, уряд приховує правду, допомога Києву робить країну мішенню.
У такій кампанії сумнів сам по собі може бути результатом.
Головна гра — навколо межі допустимого
Саме тут проходить одна з найбільш важливих ліній протистояння.
НАТО не встановлює публічної формули, після якої конкретна диверсія або кібератака автоматично стає підставою для колективної оборони. Альянс лише зазначає, що значна кібератака або інша гібридна операція може в окремому випадку бути прирівняна до збройного нападу за статтею 5. Рішення залежить від масштабів та обставин конкретної події.
Генсек НАТО Марк Рютте 23 вересня пояснив, що така невизначеність є навмисною: Альянс не хоче повідомляти противникам точну межу, до якої вони можуть безкарно просуватися. Він також наголосив, що відповідь на гібридні дії не обов’язково має бути симетричною або публічною.
Саме ця невизначеність створює простір для операцій, які завдають шкоди, але залишають можливість сперечатися про їхнє походження, намір і масштаб.
Прем’єр Польщі Дональд Туск 17 вересня заявив у Сеймі, що польські та союзницькі розвіддані вказують на ризик гібридних ударів дронами або ракетами по країнах, які підтримують Україну. За його словами, один із можливих сценаріїв передбачає, що такі удари подаватимуться як «випадкові», щоб ускладнити рішення НАТО щодо відповіді. Це оцінка розвідок, а не підтверджений план рф, але вона добре показує логіку подальшого підвищення ставок.
Чого чекати далі
Остання оцінка данської військової розвідки дозволяє окреслити кілька напрямків, у яких може розвиватися російська гібридна кампанія.
Перший — більше диверсій проти підприємств, транспорту та логістики, пов’язаних із підтримкою України. Данська PET уже фіксує підготовчу активність саме навколо таких компаній.
Другий — подальше використання одноразових агентів. Професійного розвідника дедалі частіше може замінювати випадкова людина, завербована через Telegram за кількасот або кілька тисяч євро.
Третій — тиск на критичну інфраструктуру: енергетику, транспорт, телекомунікації, підводні кабелі та об’єкти, необхідні для військової логістики.
Четвертий — посилення кібератак, у тому числі таких, метою яких буде вже не отримання інформації, а порушення роботи систем.
П’ятий — інформаційні кампанії, особливо навколо виборів, військової допомоги Україні, оборонних бюджетів і будь-яких інцидентів, здатних посилити суперечки всередині європейських суспільств.
І нарешті — поступове підвищення рівня ризику. 24 вересня FE заявила, що очікує подальшої ескалації російської гібридної війни проти НАТО і Заходу.
Одночасно і НАТО змінює свою підготовку. У вересні Альянс уперше публічно оприлюднив базові вимоги до стійкості держав-членів. Серед загроз там прямо названі фізичні атаки й саботаж проти критичної інфраструктури, дедалі частіші та руйнівніші кібератаки, залежність від цифрових і космічних систем та необхідність швидко відновлювати пошкоджені об’єкти.
Фактично Європа вже змушена пристосовуватися до тієї реальності, до якої Україна пристосовується протягом років: критичні системи мають не просто працювати, а працювати під постійною загрозою атаки.
Війна без чіткої лінії фронту
Сильна сторона гібридної війни для агресора — можливість діяти одночасно у багатьох сферах і залишати противника перед складним вибором.
Підпал складу сам по собі може не завдати великої шкоди. Кібератака може бути швидко відбита. Пошкоджений кабель можна полагодити. Інформаційний фейк можна спростувати.
Але сотні таких операцій створюють інший ефект. Вони змушують тримати додаткову охорону, витрачати гроші на захист інфраструктури, перевіряти тисячі потенційних загроз, посилювати контррозвідку, перебудовувати кіберзахист і постійно з’ясовувати, де закінчується випадковість і починається операція іноземної держави.
Саме тому наступний етап гібридної війни рф з Європою може відрізнятися не появою якогось принципово нового виду атаки, а зростанням їхньої кількості, географії, вартості та складності.
росії не обов’язково паралізувати європейську країну, щоб досягти частини своїх цілей. Достатньо змусити її постійно витрачати ресурси на захист, створювати відчуття небезпеки, ускладнювати підтримку України і перевіряти, якою буде відповідь на наступний крок.
Саме тому питання найближчих років полягає вже не в тому, чи почалася ця гібридна війна. Вона триває. Питання — наскільки дорогою Європа зможе зробити її для рф і наскільки стійкою виявиться сама перед дедалі агресивнішими методами тиску.
Олексій Дмитренко
 61787 |
Інше по темі:
|